Autenticación
Crea una clave de API desde el panel de Settings, entiende la forma del token y úsalo para autenticar tus llamadas a /v1.
Crea una clave
Las claves de API se administran por organización, desde Settings → Claves de API. Cada una lleva su propio conjunto de permisos — hoy se pueden otorgar dos — así que solo puede hacer lo que le diste permiso de hacer:
- Enviar mensajes (
messages:send) permite enviar correo transaccional conPOST /v1/email. - Leer mensajes (
messages:read) permite consultar un envío y su estado de entrega conGET /v1/email/:messageId.
Una clave que va a enviar y a consultar necesita los dos. Cada organización tiene un límite de claves activas al mismo tiempo; el panel muestra cuántas lleva usadas.
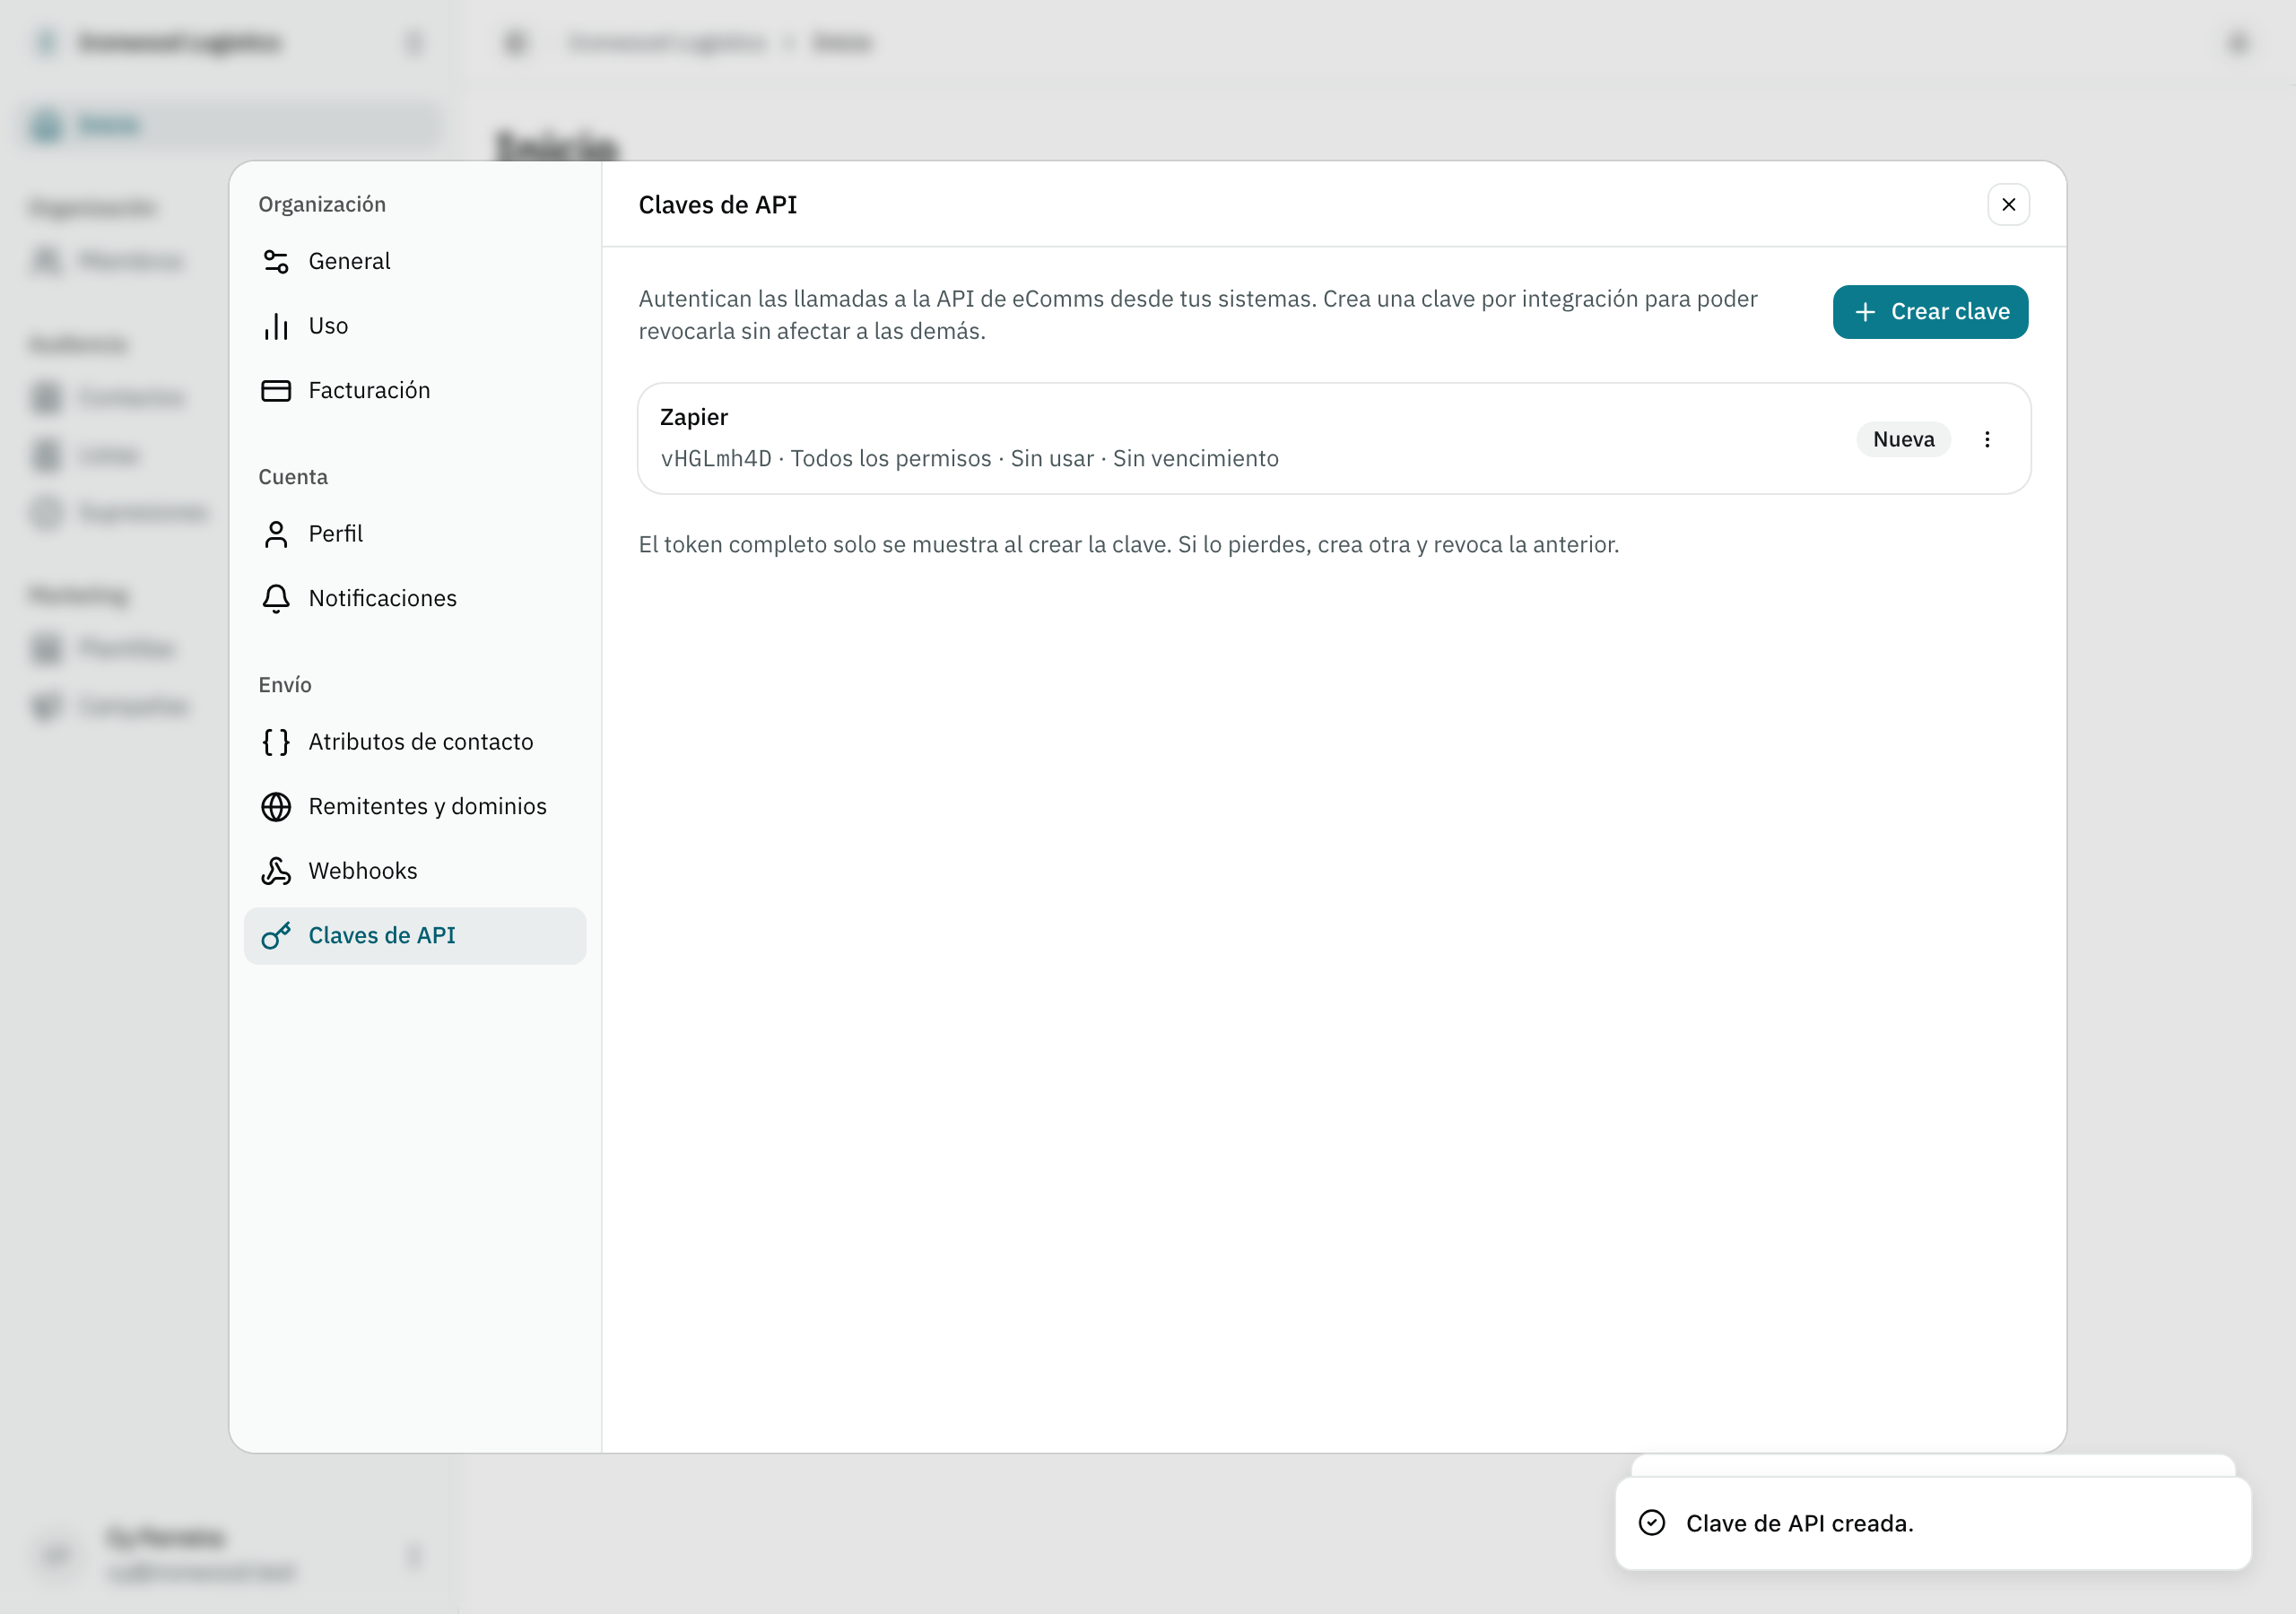
Al crear una clave le das un nombre — el nombre es para ti, no viaja con la clave —, eliges sus permisos y, si quieres, una expiración (30, 90 o 180 días, o un año; por defecto nunca vence). El botón Crear clave te muestra el token una sola vez:
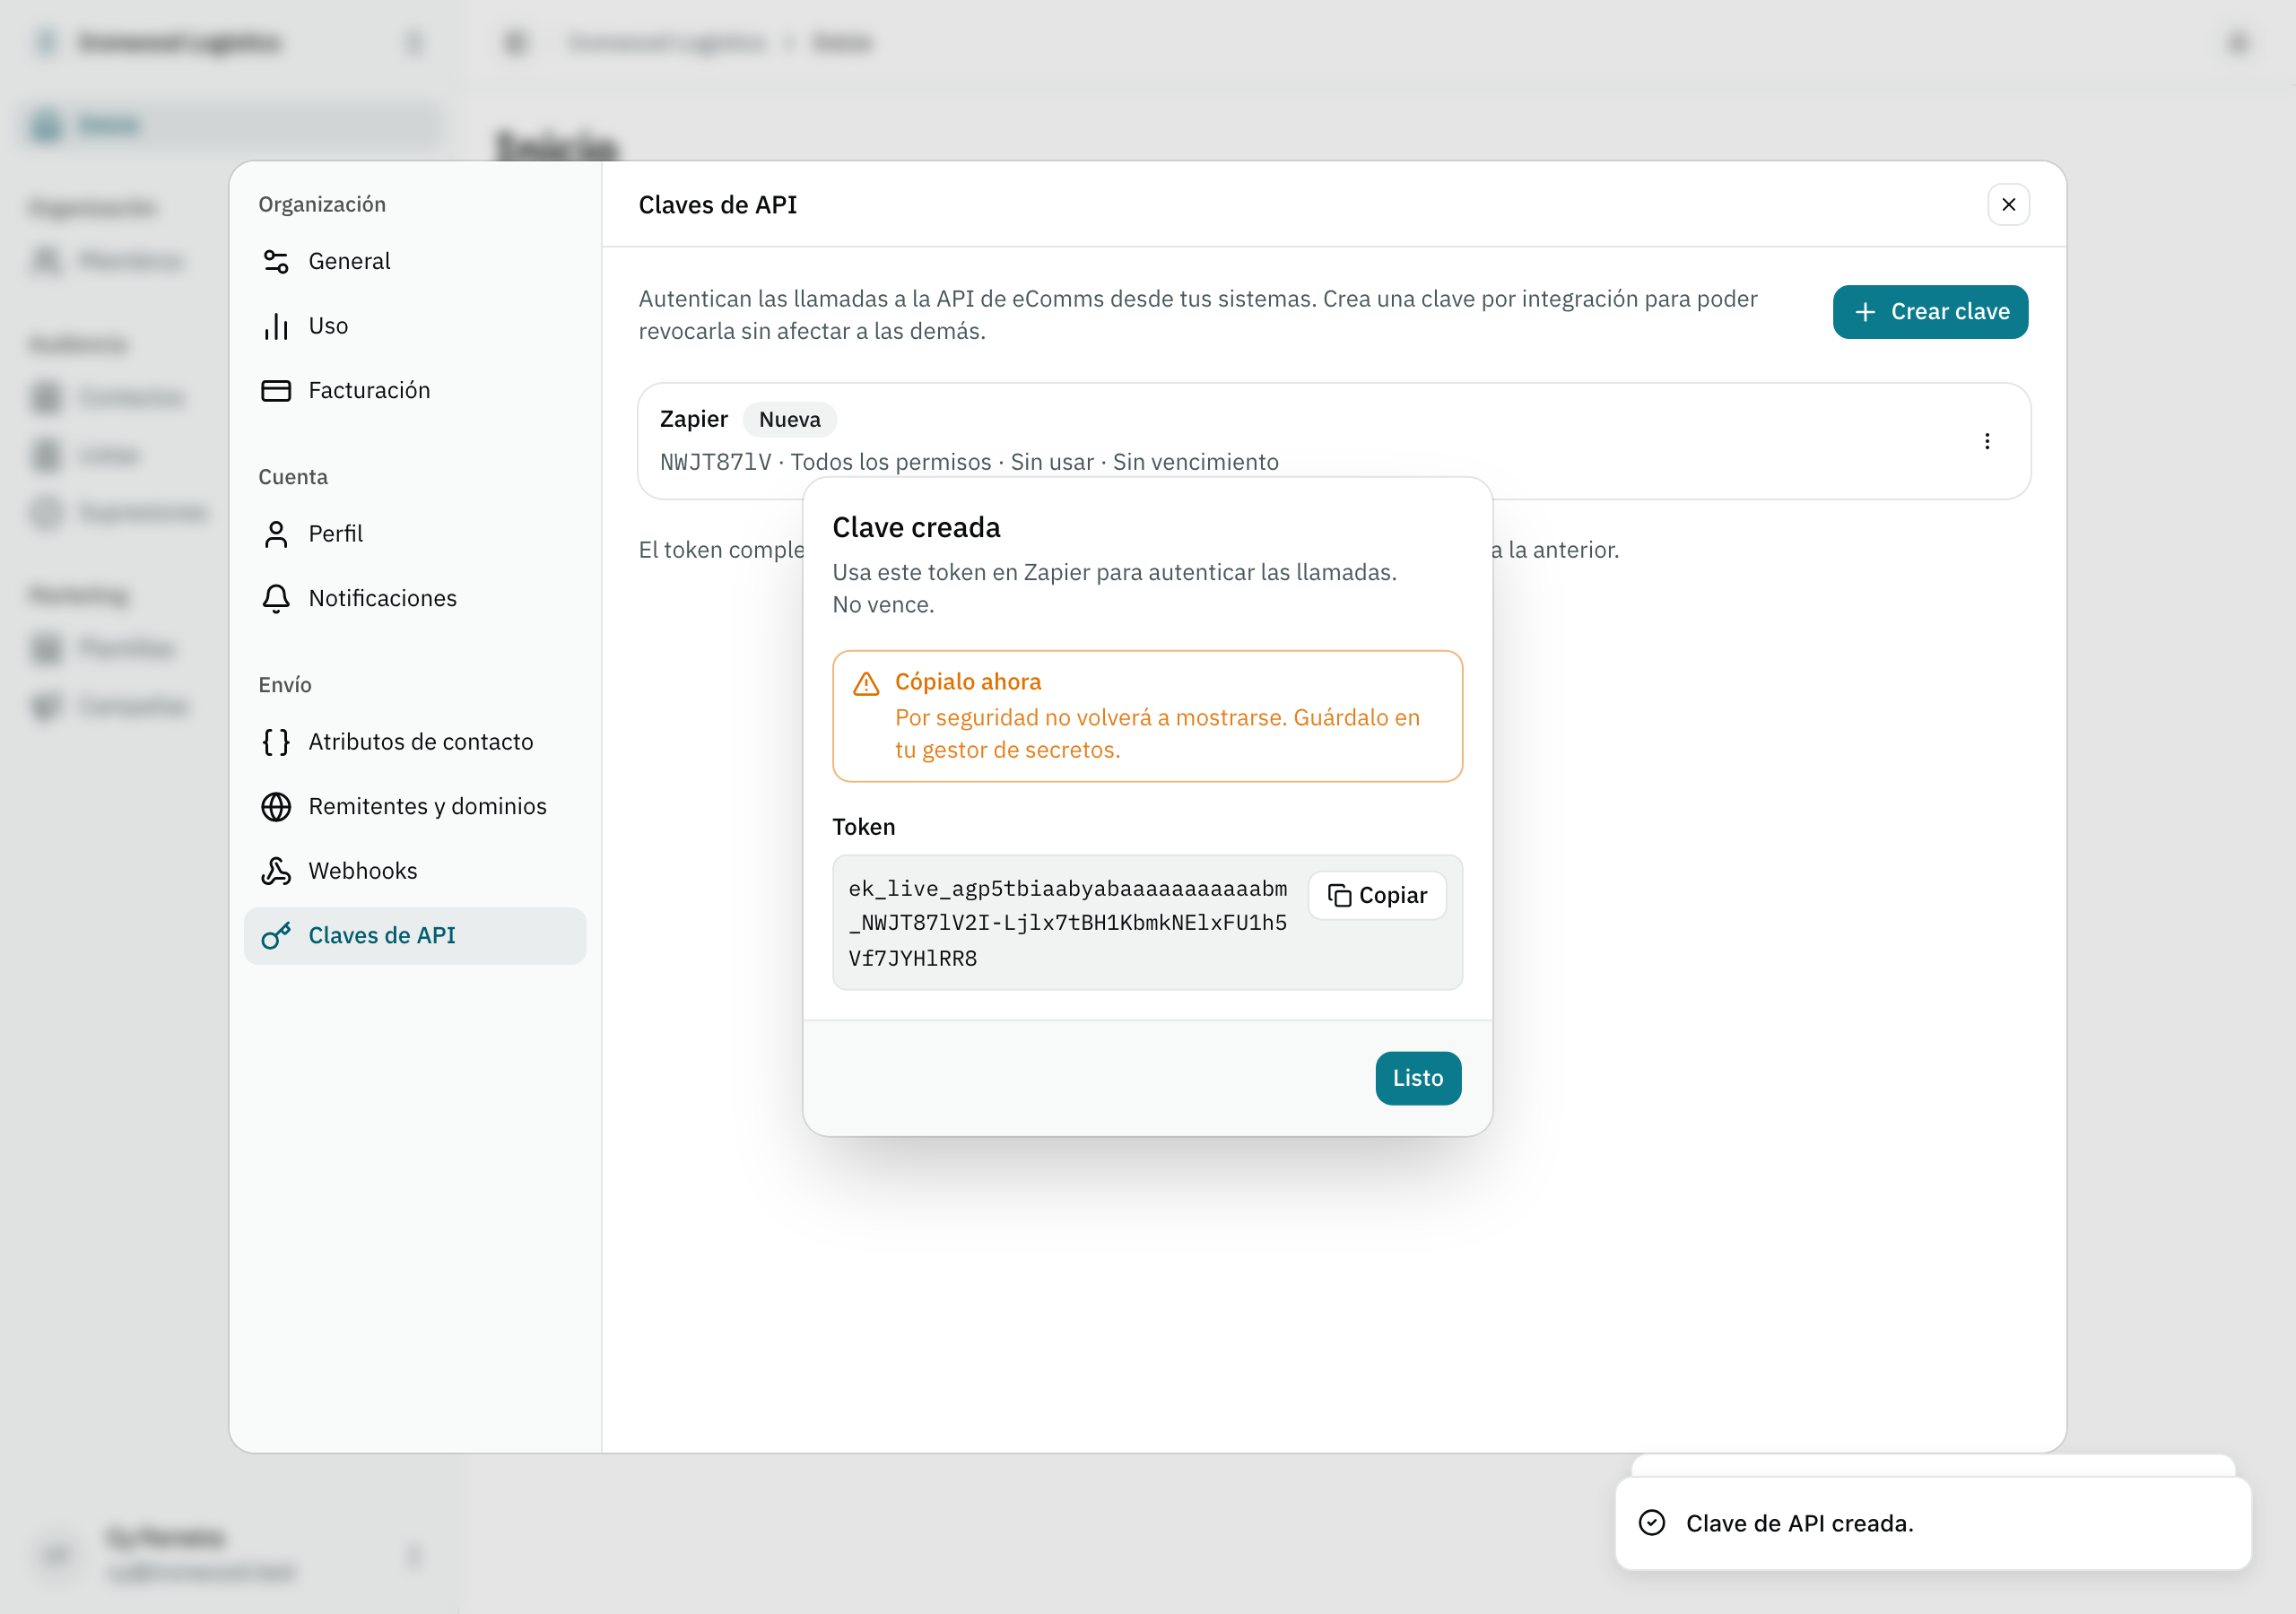
Cópialo en ese momento. No hay una segunda vista: la fila de la clave solo guarda su hash, así que si lo pierdes, tu única opción es revocar la clave y crear una nueva.
La forma del token
ek_live_<id de organización en base32>_<secreto>El segundo segmento nombra un entorno — hoy siempre live, el único que el producto emite.
test existe en el esquema como lugar reservado para un futuro modo sandbox, pero no es algo
que puedas elegir todavía: toda clave que crees hoy es una clave live.
Autentica tu llamada
Toda ruta de /v1 lee la organización desde la clave misma, en el encabezado Authorization:
Authorization: Bearer ek_live_<tu-clave>Un token que no corresponde a ninguna clave activa — mal copiado o ya revocado — responde
unauthorized, con el mismo envelope de error que el resto de la API.
Una clave que ya venció responde api_key_expired en su lugar — una clave vencida sigue siendo
revocable y visible en el panel, solo deja de autenticar. GET /v1/me
es la forma más simple de confirmar que una clave funciona: no cuesta cuota y no necesita nada
más que el encabezado de arriba.
Revoca una clave
Desde el mismo panel, el menú de una clave ofrece Revocar. Pide escribir el nombre de la clave para confirmar — la misma fricción que borrar una organización — porque lo que esta pantalla no puede mostrarte es de qué depende esa clave en producción. La revocación es inmediata y no tiene vuelta atrás: todo lo que todavía la presente deja de funcionar en la siguiente llamada.